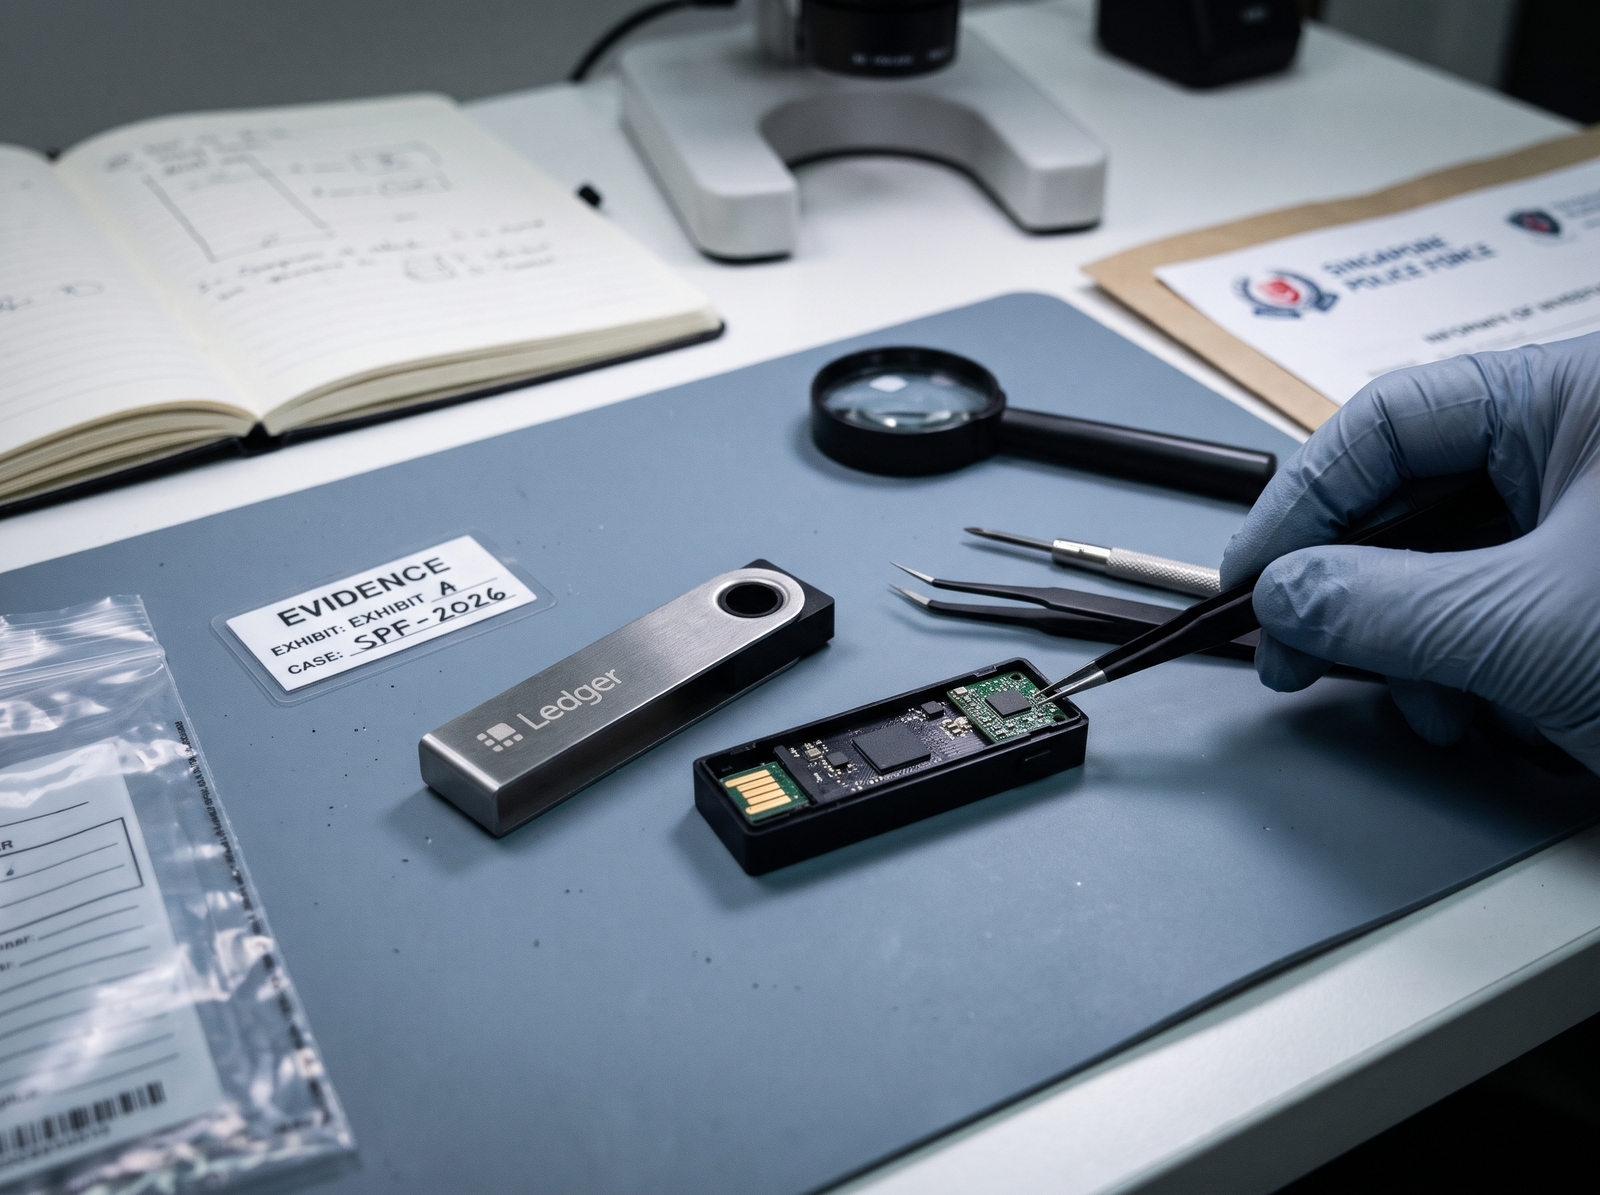
La seguridad de los activos digitales no solo depende de la fortaleza criptográfica, sino también de la integridad física de los dispositivos que los almacenan. La policía de Singapur ha confirmado que al menos dos casos de billeteras de hardware Ledger manipuladas fueron reportados desde el 10 de septiembre de 2026, con pérdidas combinadas de aproximadamente 3,5 millones de dólares singapurenses (2,7 millones de dólares).
El dato más revelador para los comités de riesgo corporativos es el desfase temporal. El primer reporte local se produjo casi un mes antes de que Ledger emitiera su alerta pública el 9 de octubre sobre dispositivos alterados en la cadena de suministro de su distribuidor en el sudeste asiático, CryptoBilis. Esta brecha de información plantea serias dudas sobre la velocidad de respuesta y la comunicación de crisis en la industria.
El modus operandi: un ataque a la cadena de suministro
Es crucial entender la naturaleza del incidente. No se trata de una vulnerabilidad en el firmware de Ledger ni de un hackeo a sus servidores. Es un ataque a la cadena de suministro física. Los atacantes interceptaron dispositivos antes de que llegaran a los clientes finales e instalaron componentes de espionaje para extraer las claves privadas una vez que el usuario configuraba la billetera.
Ledger confirmó que los casos identificados involucraban dispositivos vendidos a través de CryptoBilis, un revendedor autorizado en el sudeste asiático, y ordenó la suspensión de ventas en siete mercados de la región: Indonesia, Singapur, Tailandia, Filipinas, Vietnam, Malasia y Hong Kong. La empresa ha subrayado que su infraestructura de seguridad propia no fue comprometida, pero el daño financiero para los afectados ya está hecho.
Implicaciones B2B: la confianza institucional en juego
Para los inversores institucionales y los fondos que custodian activos digitales, este incidente subraya un riesgo operativo que a menudo se pasa por alto en los análisis de due diligence: la integridad de la cadena de distribución de los dispositivos de almacenamiento en frío.
La recomendación estratégica para los equipos de tesorería es clara:
- Verificar el origen: Adquirir hardware wallets únicamente a través de canales oficiales y directos del fabricante, evitando revendedores no verificados.
- Auditoría física: Implementar protocolos de inspección del empaque y del dispositivo al recibirlo, buscando signos de manipulación.
- Diversificación de custodia: No depender de un solo proveedor o modelo de almacenamiento para grandes volúmenes de activos.
El impacto en el precio de Bitcoin ha sido, hasta ahora, limitado. Los análisis de mercado de CoinDesk indican que el evento no ha provocado una venta de pánico generalizada. Sin embargo, el riesgo reputacional para Ledger y la confianza en el modelo de autocustodia para instituciones es un factor que el mercado aún debe digerir.
Este caso, reportado inicialmente por Cointelegraph, es un recordatorio de que en la era de la inteligencia financiera, la seguridad no es solo digital, sino también física. Para los ejecutivos del sector, la lección es que la gestión del riesgo de la contraparte se extiende ahora hasta el último eslabón de la cadena de suministro de hardware.
Fuentes:
- Cointelegraph: Ledger manipulados reportados en Singapur un mes antes de que se conociera la noticia (29 de octubre de 2026).
- Policía de Singapur: Aviso al consumidor sobre billeteras de hardware de criptomonedas manipuladas (28 de octubre de 2026).
- CoinDesk: Ledger investiga una posible manipulación de billeteras tras reportes de 86 millones de dólares en criptomonedas robadas (9 de octubre de 2026).